Bastano pochi secondi e un prompt scritto bene in una qualsiasi IA per ottenere oggi un’immagine fotorealistica capace di ingannare quasi chiunque. Rimuovere un elemento indesiderato da uno sfondo, ricostruire un volto, generare da zero una scena che non è mai esistita: strumenti che fino a pochi anni fa richiedevano ore di lavoro a un professionista sono diventati alla portata di chiunque abbia uno smartphone.
Il problema è che, quando una fotografia serve a dimostrare che qualcosa è realmente accaduto, il solo aspetto realistico non basta più a garantirne l’autenticità.
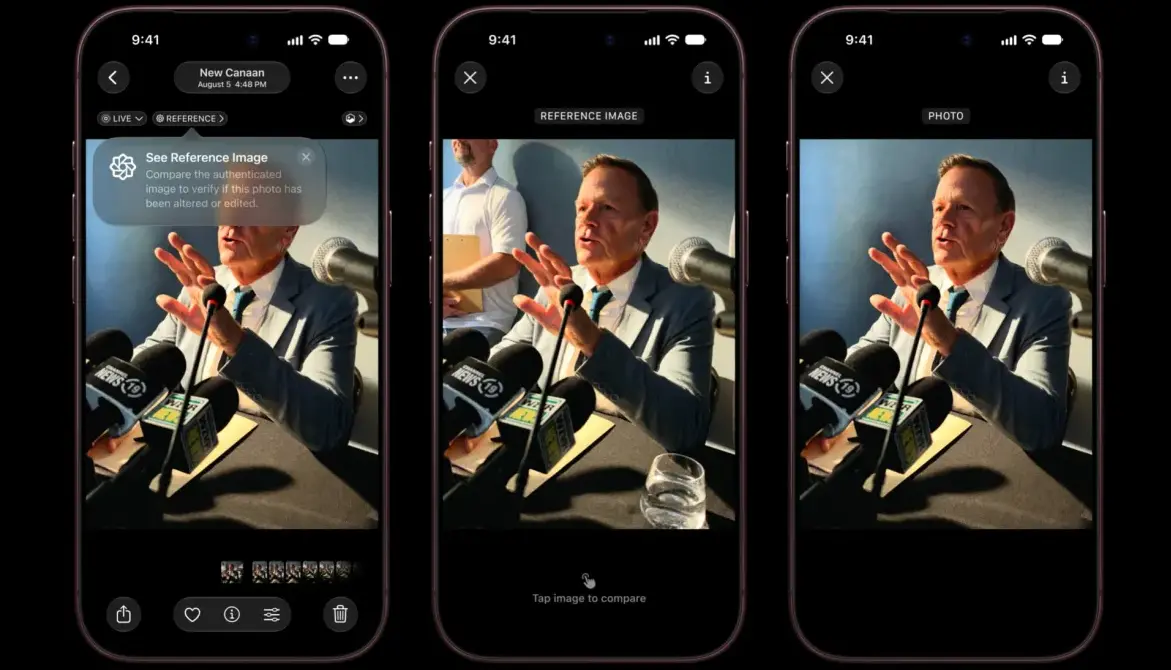
È in questo scenario che si inserisce Apple Reference Image, la funzione debuttata con iPhone 18 Pro e Pro Max e descritta nel dettaglio da Apple in un lungo documento tecnico pubblicato sul proprio blog dedicato alla sicurezza. Non si tratta di un semplice filtro o di un’etichetta applicata dopo lo scatto, come accade con gli approcci più diffusi nel settore basati sullo standard C2PA, che attaccano metadati di provenienza dopo che la foto è già stata elaborata. Quel tipo di sistema, spiega Apple, resta vulnerabile a compromissioni in qualunque punto della catena di modifica, e chi guarda l’immagine non ha modo di accorgersene.
L’approccio scelto dall’azienda parte invece da molto più a monte, direttamente dal sensore della fotocamera, e si appoggia su Private Cloud Compute, l’infrastruttura cloud che Apple utilizza già per elaborare le richieste più complesse di Apple Intelligence senza che nessuno, azienda compresa, possa accedere ai dati trattati.
Il risultato di tutto ciò è un sistema pensato per rispondere a tre esigenze precise: garantire che l’immagine mostrata corrisponda davvero a ciò che il sensore ha catturato, resistere a manomissioni di ogni tipo, e proteggere la privacy di chi scatta.
Come nasce una fotografia autenticata
Il primo ostacolo che Apple ha dovuto affrontare riguarda un dettaglio tecnico spesso sottovalutato: i dati grezzi che escono da un sensore fotografico non sono ancora un’immagine vera e propria. Servono passaggi come la demosaicizzazione e la correzione dell’ombreggiatura della lente per trasformare quei valori in una foto effettivamente visibile. Firmare digitalmente solo i dati grezzi, quindi, non basterebbe a garantire nulla sul risultato finale, mentre aspettare la fine dell’intera pipeline di elaborazione per apporre la firma esporrebbe il sistema a un rischio diverso, quello di un’iniezione di dati falsi durante il trasferimento dal sensore al software, oppure a una compromissione del sistema operativo capace di alterare l’immagine prima ancora che venga firmata.
Per aggirare entrambi i problemi, Apple ha diviso il processo in due fasi distinte. La prima consiste nella creazione di quello che l’azienda chiama un “negativo digitale sicuro“: quando l’utente attiva la Modalità Reference, il sensore della fotocamera riavvia in una configurazione dedicata che firma crittograficamente i pixel catturati nell’istante stesso dello scatto, impedendo al firmware del sensore di modificare quei dati in un secondo momento.
Anche i metadati che non provengono direttamente dal sensore, come lo zoom digitale o la lunghezza focale, vengono firmati separatamente attraverso il Secure Enclave Processor, il chip dedicato alla sicurezza già presente su iPhone da anni.
Un elemento su cui Apple si è soffermata parecchio riguarda il momento esatto dello scatto. Molti sistemi concorrenti si limitano a un timestamp fornito dal sistema operativo del dispositivo, soluzione che Apple giudica insufficiente. Reference Image utilizza invece un servizio di marcatura temporale crittografica che fornisce sia un limite inferiore che uno superiore all’orario di scatto, aggiornato in media ogni 15 minuti tramite lo stesso protocollo heartbeat già usato per le notifiche push.
In pratica, il sistema non dichiara mai un orario preciso al secondo, ma garantisce che la foto sia stata scattata in una finestra temporale verificabile, un compromesso pensato per restare affidabile anche quando il dispositivo non ha connessione al momento dello scatto.
Il viaggio dello scatto: dal sensore a Private Cloud Compute
Una volta creato, il negativo digitale sicuro può restare così com’è per un tempo indefinito, e può anche essere condiviso in questo stato non ancora “sviluppato”, un flusso di lavoro pensato in particolare per i fotografi professionisti. Quando l’utente decide di trasformarlo in un’immagine visibile, il dispositivo carica il negativo su Private Cloud Compute, dove avviene l’elaborazione vera e propria: demosaicing, mappatura dei toni, compressione.
È in questa fase che il PCC verifica l’intera catena di firme, dal sensore al Secure Enclave fino al certificato di fabbrica del dispositivo, confermando che sensore e chip di sicurezza appartengano effettivamente allo stesso iPhone.
Qui entra in gioco anche un controllo aggiuntivo piuttosto interessante: il PCC calcola un punteggio di affidabilità tramite una rete neurale, verificando che l’immagine presenti le caratteristiche fisiche attese da uno scatto reale proveniente da un sensore Apple. Solo se tutti questi controlli vengono superati, l’immagine sviluppata riceve una firma finale, e qui Apple ha fatto una scelta che vale la pena sottolineare: non si tratta di una firma crittografica qualsiasi, ma di una firma post-quantistica composita, che combina gli algoritmi RSA-3072 e ML-DSA-87.
La motivazione è tanto semplice quanto lungimirante, un’immagine dichiarata autentica oggi dovrà restare verificabile in modo sicuro anche tra decenni, quando i computer quantistici potrebbero rendere obsoleti gli attuali sistemi crittografici. Secondo quanto dichiarato dall’azienda, nessun altro sistema di provenienza fotografica attualmente sul mercato offre questo tipo di protezione.
Resta poi il tema, tutt’altro che secondario, di cosa succede se qualcosa va storto. Apple ha costruito un sistema di revoca capace di invalidare singole foto oppure l’intera produzione di un sensore compromesso, senza però mai rivelare quali immagini provengano dallo stesso dispositivo, una funzione pensata proprio per tutelare l’anonimato di chi scatta.
Il negativo digitale originale, una volta sviluppato con successo, viene spostato automaticamente nella cartella delle foto eliminate e cancellato definitivamente dopo 30 giorni se l’utente decide di non conservarlo.
Cosa cambia quando condividi una foto
Sul fronte pratico, l’esperienza per l’utente resta piuttosto semplice: basta selezionare la Modalità Reference dall’app Fotocamera prima di scattare. Le immagini catturate in questa modalità compaiono poi nell’app Foto affiancate alla versione normale, permettendo un confronto visivo diretto tra le due. Apple ha inoltre aperto delle API in iOS, iPadOS e macOS 27 che permetteranno alle app di terze parti di mostrare queste reference image, anche se al momento del lancio l’azienda non ha ancora specificato quali sviluppatori adotteranno questa possibilità.
Quando si tratta di condividere una foto autenticata, la quantità di informazioni trasferite varia parecchio a seconda del metodo scelto e della scelta compiuta dall’utente. Condividendo tramite AirDrop o Messaggi, di norma, viaggia la versione autenticata dell’immagine insieme ai dati necessari a verificarla. Scegliendo però l’opzione “Tutti i dati foto“, il trasferimento può includere anche identificatori hardware univoci e porzioni di ripresa non ritagliate, dettagli che possono rivelarsi utili per chi lavora in ambito giornalistico ma che vanno maneggiati con consapevolezza.
Per i trasferimenti via cavo verso Mac o PC, Apple ha introdotto l’opzione “Transfer with Provenance“, che mantiene i dati di Reference Image sulle foto autenticate, mentre anche gli scatti non autenticati possono comunque portarsi dietro alcune informazioni di provenienza come gli identificatori hardware.
Reference Image contro il resto del mondo
Apple non è certo la prima azienda a muoversi su questo fronte, ma il suo approccio si distingue nettamente da quello adottato finora dalla concorrenza. Google, con SynthID, punta su filigrane impercettibili inserite direttamente nei contenuti generati o modificati con intelligenza artificiale, tecnologia che nel frattempo è stata adottata anche da altre aziende come OpenAI.
Meta, dal canto suo, ha scelto la strada delle etichette applicate ai contenuti riconosciuti come generati dall’IA su Facebook, Instagram e Threads, sistema che però ha mostrato più di un limite, arrivando in alcuni casi a non riconoscere correttamente persino contenuti prodotti dai propri stessi modelli.
La differenza filosofica di fondo è piuttosto netta: mentre SynthID e le etichette Meta cercano di marcare ciò che è falso o alterato, Reference Image lavora nella direzione opposta, cercando di certificare ciò che è autentico fin dal momento dello scatto. Un approccio più difficile da aggirare, dato che richiede la compromissione di un’intera catena hardware e crittografica, ma che allo stesso tempo copre una porzione molto più ridotta di contenuti, dato che si applica solo alle foto scattate volontariamente in una modalità dedicata su due soli modelli di smartphone.
| Sistema | Approccio | Momento di intervento | Copertura |
|---|---|---|---|
| Apple Reference Image | Certifica l’autenticità dello scatto originale | Al momento della cattura, tramite sensore dedicato | Solo iPhone 18 Pro e Pro Max, modalità opt-in |
| Google SynthID | Filigrana invisibile nei contenuti generati o modificati con IA | Alla generazione o modifica del contenuto | Immagini, audio, testo e video su più piattaforme partner |
| Etichette Meta | Segnala i contenuti riconosciuti come generati dall’IA | Dopo la pubblicazione, tramite riconoscimento automatico | Facebook, Instagram e Threads, con margini di errore noti |
Funziona davvero, o è più che altro un simbolo?
Apple stessa, nel documento tecnico pubblicato, è piuttosto chiara nel definire i limiti del sistema: Reference Image può dimostrare cosa ha effettivamente registrato il sensore in un dato momento, ma non può stabilire se la scena fotografata fosse allestita ad arte o presentata senza il giusto contesto. In altre parole, il sistema prova la provenienza tecnica di uno scatto, non la verità di ogni affermazione che qualcuno decida di attribuirgli.
C’è poi un limite geografico che, al momento del lancio, riduce parecchio la portata pratica della funzione. In Cina, Reference Image non è disponibile in alcuna forma, né in cattura né in visualizzazione, per ragioni che Apple attribuisce genericamente a requisiti regolatori locali.
Nell’Unione Europea la situazione è più sfumata ma altrettanto complicata: la possibilità di scattare nuove reference image resta bloccata sui modelli venduti nel territorio comunitario, mentre chi possiede un iPhone, un iPad o un Mac aggiornato a iOS, iPadOS o macOS 27 può comunque visualizzare e sviluppare reference image create altrove, per esempio da un fotografo che si trova negli Stati Uniti.
Anche in questo caso Apple ha parlato solo genericamente di “requisiti regolatori“, senza citare una normativa specifica né indicare una data entro cui la funzione arriverà anche in Europa.
Resta poi la natura stessa della funzione, pensata come strumento opzionale piuttosto che come standard predefinito. Le foto scattate normalmente, senza attivare la Modalità Reference, non portano con sé alcun dato di provenienza verificabile, il che significa che la stragrande maggioranza degli scatti quotidiani resterà comunque priva di questo tipo di garanzia. Un limite che Apple sembra accettare consapevolmente, puntando più su un pubblico specifico, fotoreporter, testate giornalistiche, professionisti che lavorano in contesti dove la provenienza di un’immagine può fare la differenza, piuttosto che su un utilizzo di massa.
Guardando al quadro più ampio, resta da capire quanto uno strumento volontario e per ora parzialmente disponibile possa davvero incidere sul problema più generale della disinformazione visiva, in un momento in cui normative come l’AI Act europeo stanno già imponendo obblighi di trasparenza sui contenuti generati dall’intelligenza artificiale.
Reference Image non tocca in alcun modo testo, voce clonata o video deepfake, canali che alimentano buona parte delle truffe più diffuse online, e la sua efficacia dipenderà largamente da quante persone sceglieranno attivamente di utilizzarla e da quante app di terze parti decideranno di supportarla.
Per ora, più che una soluzione definitiva al problema delle immagini false, sembra rappresentare un primo tassello tecnico solido, costruito su basi crittografiche piuttosto avanzate, ma la cui reale utilità si misurerà solo nei prossimi mesi, quando la funzione arriverà, si spera, anche nei mercati dove oggi resta parzialmente o del tutto assente.
Domande frequenti
È l’impostazione della fotocamera che attiva Apple Reference Image. Va selezionata prima dello scatto: il sensore firma i pixel nell’istante stesso della cattura, creando un negativo digitale sicuro che potrà poi essere trasformato in un’immagine autenticata verificabile.
Sì, ma solo in lettura al momento del lancio. In Italia, come nel resto dell’Unione Europea, la funzione di cattura non è disponibile sui modelli venduti nell’UE, mentre restano attive la visualizzazione e lo sviluppo di reference image create altrove, per esempio negli Stati Uniti.
Sì, ma solo dal momento dello scatto in poi. Il sistema certifica che l’immagine corrisponda a ciò che il sensore ha effettivamente registrato in quel preciso istante, senza però poter garantire che la scena fotografata non fosse allestita o presentata senza contesto.
Dipende dal metodo di condivisione scelto. Con AirDrop o Messaggi viaggia di norma solo la versione autenticata dell’immagine, mentre selezionando “Tutti i dati foto” il trasferimento include anche identificatori hardware univoci e porzioni di ripresa non ritagliate.
No, per ora la funzione resta esclusiva dei modelli iPhone 18 Pro e Pro Max. Dipende infatti da un sensore dedicato integrato solo su questi due dispositivi, quindi né l’iPhone 17 Pro né modelli precedenti possono scattare in Modalità Reference.
Caporedattore di Digiteee. Segue Apple, Android, Smartphone e Wearable e racconta gli eventi del settore mentre succedono: alle sue spalle migliaia di articoli scritti negli anni, dalle recensioni agli approfondimenti, fino alle guide passo passo.
Le fiere del settore viste da chi vende: report e novità dal gruppo
Il punto di vista di BusinessLabs su marketplace, logistica e listing. Un'altra corsia, stessa casa.